 Von Nicolas Lambert
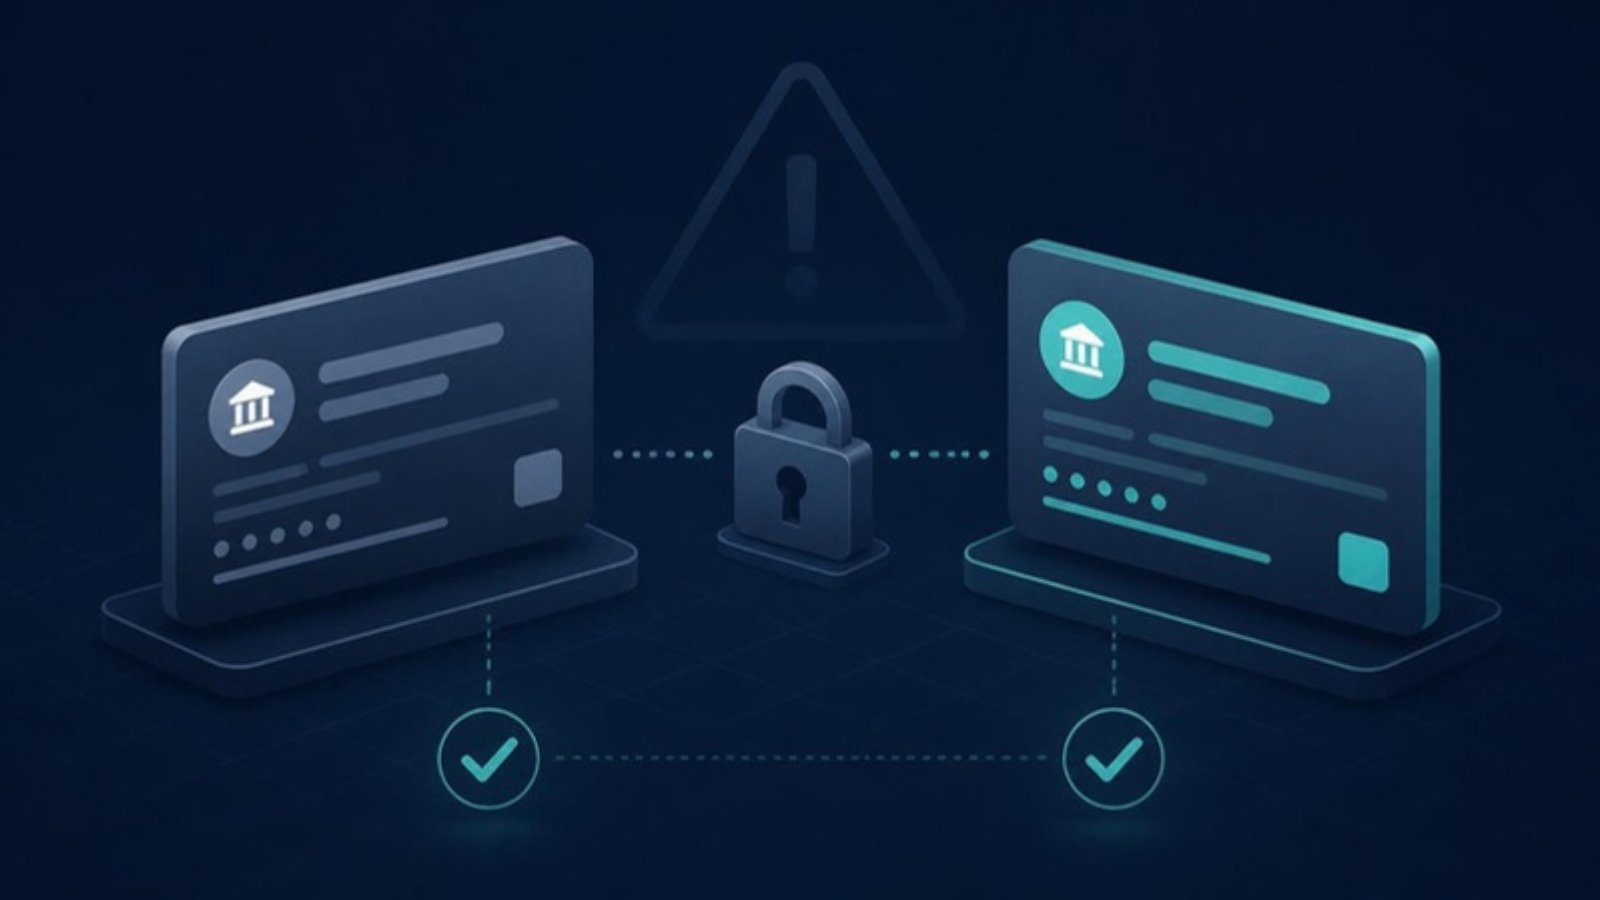
Die Änderung der Lieferanten-IBAN gehört zu den häufigsten Betrugsszenarien in der Buchhaltung: eine gefälschte E-Mail mit neuen Bankdaten, eine Änderung im ERP, und die nächste Überweisung geht auf ein betrügerisches Konto. Dieser Beitrag zeigt, warum die Kontrolle nicht an einer einzelnen Person oder einem einzelnen System hängen darf und wie die Doppelfreigabe zwischen Sage Intacct und Arkaio das Risiko senkt.
Warum IBAN-Änderungen eine Schwachstelle sind
Im klassischen Ablauf ändert ein berechtigter Benutzer den Lieferantenstamm, manchmal allein aufgrund einer E-Mail. Die nächste Zahlung nutzt die neue Bankverbindung ohne weitere Prüfung. Die Folgen sind gravierend: schwer rückholbare Gelder, interne Untersuchung, belastete Lieferantenbeziehung. Das Risiko entsteht durch externen Betrug ebenso wie durch Erfassungsfehler.
Ein typisches Szenario
Eine Buchhalterin erhält eine E-Mail, scheinbar von einem Stammlieferanten: «Wir haben die Bank gewechselt, bitte verwenden Sie für die offene Rechnung diese neue IBAN.» Sie aktualisiert den Lieferantenstamm in Sage Intacct. Ohne weitere Kontrolle geht der nächste Zahlungslauf auf das Konto des Betrügers. Mit der Doppelfreigabe bleibt die Änderung in Arkaio offen: Ein zweiter Benutzer muss sie freigeben, bevor die neue IBAN für eine Zahlung verwendet werden kann.
Das Prinzip: eine Änderung, zwei Freigaben
- Änderung in Sage Intacct: löst eine Freigabeanfrage in Arkaio aus.
- Änderung in Arkaio: Sage Intacct wird erst nach Annahme der Änderung aktualisiert.
- Keine Selbstfreigabe: Wer eine Änderung erfasst, kann sie nicht selbst freigeben.
- Alte und neue IBAN nebeneinander: Der Freigebende sieht genau, was sich ändert.
Ein kompromittiertes Konto oder eine einzelne Erfassung genügt daher nicht, um eine Zahlung umzuleiten. Das ergänzt die Funktionstrennung, die wir im Beitrag zur elektronischen VEU-Unterschrift beschreiben.
Warnsignale für den Freigebenden
- eine Bank oder ein Land, die nicht zu den bekannten Daten des Lieferanten passen;
- eine dringende Anfrage kurz vor einem Fälligkeitstermin oder Zahlungslauf;
- eine Absenderadresse, die die übliche Domain des Lieferanten nachahmt;
- die Bitte um Diskretion oder um Umgehung des üblichen Ablaufs.
In solchen Fällen bleibt der Rückruf unter der bereits bekannten Nummer des Lieferanten, nicht unter der in der E-Mail angegebenen, die richtige Reaktion.
Weitere Kontrollen vor der Zahlung
- Prüfung von IBAN und BIC vor der Zahlungsvorbereitung: Eine nicht konforme Rechnung kann nicht ausgewählt werden.
- Eingefrorene Beträge ab der Eingabe durch den Benutzer.
- Erkennung ungewöhnlichen Verhaltens per Machine Learning (auffällige Aktivität, Wechsel der IP-Adresse): Betroffene Zahlungen werden blockiert.
- Konfigurierbare Rechte und Workflows: Freigabe oder Stornierung einer Zahlung hängen von den in Arkaio definierten Rollen ab.
Nach dem Versand meldet die Statusverfolgung per pain.002 jede Zurückweisung durch die Bank.
Und die Empfängerüberprüfung (VoP)?
Seit dem 9. Oktober 2025 müssen Banken im Euroraum vor einer Überweisung prüfen, ob Name des Empfängers und IBAN übereinstimmen (EU-Verordnung 2024/886). Das ist ein nützliches Sicherheitsnetz auf Bankseite, greift aber erst im Moment der Zahlung und deckt nicht alle Zahlungsströme ab, insbesondere ausserhalb des Euroraums. Die interne Kontrolle im Vorfeld bleibt notwendig.
Anwendungsfälle
- KMU: Die Doppelfreigabe bringt ein Vier-Augen-Prinzip ohne aufwendige Prozesse.
- Mittelstand und Gruppen mit mehreren Gesellschaften: Freigaben folgen den Rollen der jeweiligen Gesellschaft.
- Steuerberatungskanzleien: Änderungen werden je Mandant nachvollzogen, wie im Beitrag zur zentralen Zahlungsabwicklung für Mandanten beschrieben.
Grenzen und Prüfspur
Die Doppelfreigabe schützt den Zahlungsablauf, nicht den Ursprung der Anfrage: Auch ein Freigebender kann durch eine glaubwürdige E-Mail getäuscht werden. Dafür wird jede Aktion protokolliert (wer was geändert, wer freigegeben hat und wann), und der Nachweis steht Prüfern, CFO und CISO direkt in Arkaio zur Verfügung. Weitere Schutzmassnahmen finden Sie im Bereich Sicherheit.
Fazit
IBAN-Sicherheit darf Zahlungen nicht verlangsamen. Mit der Doppelfreigabe Intacct/Arkaio ist die Kontrolle in den Ablauf integriert: Legitime Änderungen durchlaufen einen klaren Freigabeprozess, betrügerische Versuche enden vor der Bank.